Какой режим защиты данных действует для бизнеса в ОАЭ?
Карта защиты персональных данных в ОАЭ в 2026 году: федеральный PDPL, DIFC, ADGM, смешанные операции, отраслевые нормы и документы.
В ОАЭ нет одного режима privacy для любого бизнеса. Federal Decree-Law No. 45 of 2021 действует в своём территориальном периметре, но исключает, в частности, компании и учреждения свободных зон, где есть специальное законодательство о персональных данных. В DIFC и ADGM работают отдельные режимы. Одному продукту или набору данных могут одновременно требоваться несколько карт.
Начинать нужно не с вопроса «где сервер», а с юридического лица-контролёра или процессора, места и контекста его деятельности, субъектов данных и наличия специального free-zone или sector law.
Четыре вопроса для определения режима
- Какое юрлицо определяет цели и средства каждой обработки? Бренд или сайт сам по себе не является картой controller roles.
- Где оно создано и в каком контексте происходит обработка? Разделите mainland/federal, DIFC, ADGM и иностранные entities.
- Чьи данные и какой сектор? Health, banking/credit, government, security/judicial и иные специальные данные меняют анализ.
- Где получатели, processors и компании группы? Vendor и intra-group flows создают несколько договорных и transfer-маршрутов вокруг одного набора данных.
Тест проводят по операции: recruitment, customer onboarding, product analytics, marketing, fraud checks, support recordings, biometrics, payments и employee monitoring могут давать разные ответы.
Карта режимов
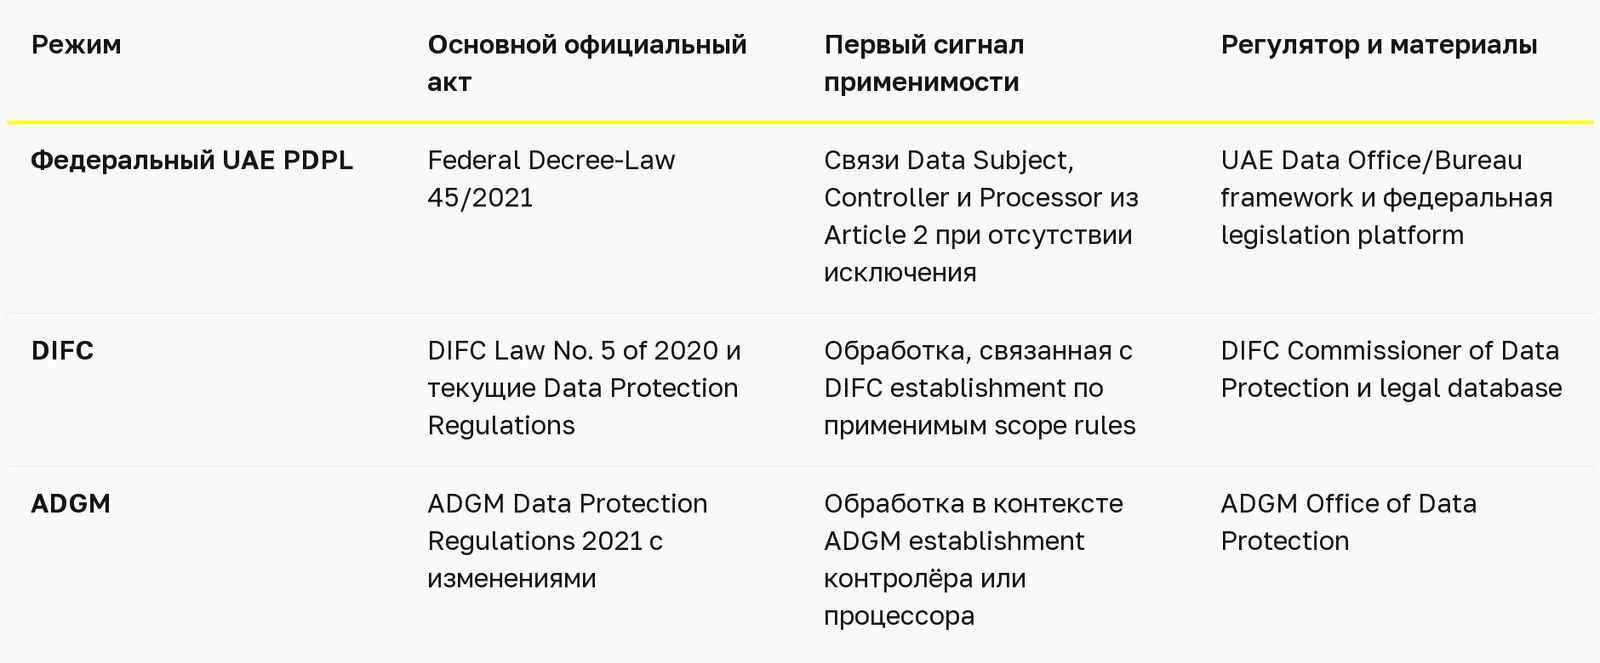
Таблица маршрутизирует анализ, но не заменяет территориальные и материальные нормы каждого акта.
Федеральный PDPL: scope и исключения
Article 2 Federal Decree-Law 45/2021 распространяет закон на указанные категории Data Subject, UAE Controller/Processor и определённую деятельность внешних Controller/Processor с данными субъектов внутри государства.
Та же статья исключает:
- government data;
- государственные органы, контролирующие или обрабатывающие personal data;
- данные у security и judicial authorities;
- личную обработку собственных данных субъектом;
- health personal data, регулируемые отдельным законодательством;
- banking and credit data, регулируемые отдельным законодательством;
- компании и учреждения в free zones ОАЭ со специальным personal-data legislation.
Исключение не означает «правил нет». Оно означает, что нужно найти следующий применимый акт. DIFC/ADGM entity, health platform или регулируемая финансовая операция не заканчивают анализ на федеральном исключении.
Для обработки в периметре федеральный закон устанавливает принципы, обязанности Controller/Processor, права субъектов, security, impact assessment и cross-border transfer rules. Внедрение строят по актуальным актам ОАЭ, а не по общему GDPR checklist.
DIFC: отдельный и обновляющийся режим
DIFC Law No. 5 of 2020 и regulations образуют отдельную систему под надзором DIFC Commissioner of Data Protection. DIFC Legal Database — исходная точка freshness-check; 20 июля 2026 года в ней указаны amended Data Protection Regulations за июнь 2026 года.
Поэтому пересказ 2020 года недостаточен. Для DIFC подтверждают:
- текущий consolidated law и regulations;
- роль controller/processor в каждой операции;
- notification/registration и fees, если применимо;
- lawful grounds и transparency;
- processor и data-sharing contracts;
- international transfer route;
- rights handling, records, impact assessment и breach procedure.
Официальные DIFC guides помогают толкованию, но не заменяют enacted text.
ADGM: контекст establishment и изменения
ADGM Data Protection Regulations 2021 применяются по территориальной норме к обработке в контексте establishment контролёра или процессора в ADGM независимо от того, происходит ли сама обработка в ADGM. ADGM Office of Data Protection публикует registration, breach, guidance, fee и regulatory-action materials.
После 2021 года режим менялся. В сентябре 2025 года ADGM объявил новые substantial-public-interest rules для определённых оснований обработки special-category data. Использовать нужно итоговый enacted material, а не consultation draft.
ADGM entity проверяет текущие Regulations и rules, регистрацию controller/processor, privacy information, legal bases, security, processor terms, transfer mechanism, records, rights и breach workflow.
У одной группы могут быть три ответа
Представим mainland-компанию в Дубае, DIFC holding/regulated entity, ADGM affiliate и зарубежного cloud provider. Правильный документ — не одна «UAE privacy policy», а карта:
- кто контролирует каждую цель обработки;
- кто joint controller, independent controller или processor;
- какой режим действует для entity и операции;
- какие данные между ними передаются;
- какой contract и transfer mechanism используется;
- какое notice и rights channel видит человек;
- кто расследует и сообщает о breach.
Одна запись клиента может проходить через несколько режимов, не делая их взаимозаменяемыми.
Отраслевые нормы
Article 2 федерального PDPL прямо выделяет отдельно регулируемые health и banking/credit data. На digital business также могут влиять правила confidentiality, cybersecurity, marketing, consumer records, electronic communications, children и regulated financial services.
Последовательность:
- определить общий data-protection regime;
- найти sector и activity rules;
- применить специальное/более строгое требование там, где этого требует взаимодействие норм;
- документировать основание выбора.
Нельзя возвращать sector data в общий PDPL-шаблон, если сам закон направляет их в иной режим.
Минимальный комплект доказательств
Рабочий compliance оставляет документы, а не только текст сайта:
- карта entities/controllers/processors;
- inventory данных и систем;
- реестр целей и lawful grounds;
- privacy notices и consent records, когда используется consent;
- retention/deletion schedule;
- data-subject request workflow;
- vendor due diligence и processor agreements;
- transfer map и mechanism;
- security measures и access governance;
- impact assessments при наличии основания;
- breach assessment/escalation/notification playbook;
- обучение, решения и журнал review.
Точный состав и thresholds адаптируют под federal, DIFC, ADGM и sector rules.
Частые ошибки карты
- выбирать закон только по домену сайта или hosting region;
- считать free-zone company свободной от всех федеральных и отраслевых норм;
- использовать одно group notice без правильных controllers;
- называть любого vendor процессором без проверки собственных целей;
- считать consent единственным основанием или универсальным лечением;
- копировать GDPR deadlines и penalty figures в документы ОАЭ;
- игнорировать изменения ADGM 2025 и DIFC 2026;
- заявлять compliance без records, contracts и работающего rights channel.
Практическая последовательность
- Инвентаризировать UAE/foreign entities, продукты и datasets.
- Назначить controller/processor roles по целям.
- Применить federal Article 2 scope и exclusions.
- Проверить DIFC/ADGM scope для нужных establishments и операций.
- Добавить sector overlays.
- Нанести recipients и international transfers.
- Собрать obligation matrix и gaps.
- Обновить contracts, notices, records и workflows.
- Протестировать data request и breach scenario.
- Поставить в календарь проверки права и vendors.
Для проверки entity map и доказательств используйте аудит конфиденциальности и защиты данных в ОАЭ. Эта статья выбирает режим, а услуга применяет его к системам и документам компании.
Частые вопросы
Федеральный UAE PDPL действует в DIFC и ADGM?
Article 2 исключает компании и учреждения free zones со специальным personal-data legislation. DIFC и ADGM имеют собственные режимы. Но конкретные entities, flows и sector rules всё равно анализируют, а не определяют только по адресу.
Mainland-компании достаточно федерального PDPL?
Не всегда. Federal scope — начало, но могут действовать health, banking/credit и другие sector rules. Связи с DIFC, ADGM и иностранными entities добавляют contract и transfer work.
Достаточно ли соответствовать GDPR?
Нет. GDPR controls могут быть полезной операционной основой, но scope, legal bases, notices, regulator interfaces, transfers и deadlines проверяются по нужному режиму ОАЭ.
Какой закон действует, если данные хранятся вне ОАЭ?
Hosting location — только один факт. Карту определяют establishments Controller/Processor, Data Subjects, processing context, recipients и territorial provisions.
Может ли группа использовать одну privacy policy для всех компаний ОАЭ?
Только если документ точно раскрывает entities, roles, purposes и rights channels для нужных режимов. Общий текст от имени бренда часто скрывает настоящих controllers.
Сначала переписать privacy policy или сделать data map?
Сначала нанесите entities, purposes, systems, roles и transfers. Иначе policy, скорее всего, опишет предполагаемую, а не реальную обработку.
Официальные источники проверены 20 июля 2026 года. Consolidated instruments и executive materials перепроверяются перед внедрением. Материал носит общий информационный характер и не является юридической консультацией.


Обсудить
задачу
Поговорите с нашей командой
Поговорите с нашей командой.
Расскажите нам о своей задаче —
мы поможем вам в этом в любой юрисдикции.